AI 医疗器械要"查厂"了!核查中心发布检查要点
2026/10/8
AI 医疗器械要"查厂"了!核查中心发布检查要点
2026 年 10 月 8 日,国家药监局食品药品审核查验中心(CFDI)发布《人工智能医疗器械检查要点(征求意见稿)》,这是国内首份专门针对 AI 医疗器械质量管理体系现场检查的指导文件。14 个风险环节、7 条硬红线——AI 器械的"查厂尺子"来了。
发布机构:国家药监局核查中心 | 发布日期:2026-10-08
意见反馈截止:2026-10-28
AI 医疗器械现场检查:查的不是流水线,而是数据、算法与软件
一、先搞清楚:这份文件管什么?
适用对象:基于医疗器械数据、采用人工智能技术实现预期医疗用途的医疗器械,包括第二类、第三类人工智能独立软件,以及含人工智能软件组件的医疗器械。典型如肺结节 CT 辅助检测软件、肠息肉内窥镜辅助检测软件、脑卒中 CT 影像辅助分析软件等(文件附件给出了多个已获批产品示例)。
文件性质:指导性文件,供检查员和企业参考使用,不作强制要求。但它依据《医疗器械监督管理条例》《医疗器械生产质量管理规范》等制定——征求意见稿里的每一条,都是监管视角下"查厂时会看什么"的公开答案,参考价值极高。
一个关键定性:文件明确,AI 医疗器械的生产核心由硬件加工转向数据、算法与软件的研发管理,数据集、算法模型等属于关键生产要素。换句话说:以后查 AI 企业,查的不是车间流水线,而是你的数据从哪来、算法怎么训、版本怎么管。
二、14 个风险环节,覆盖 AI 产品全生命周期
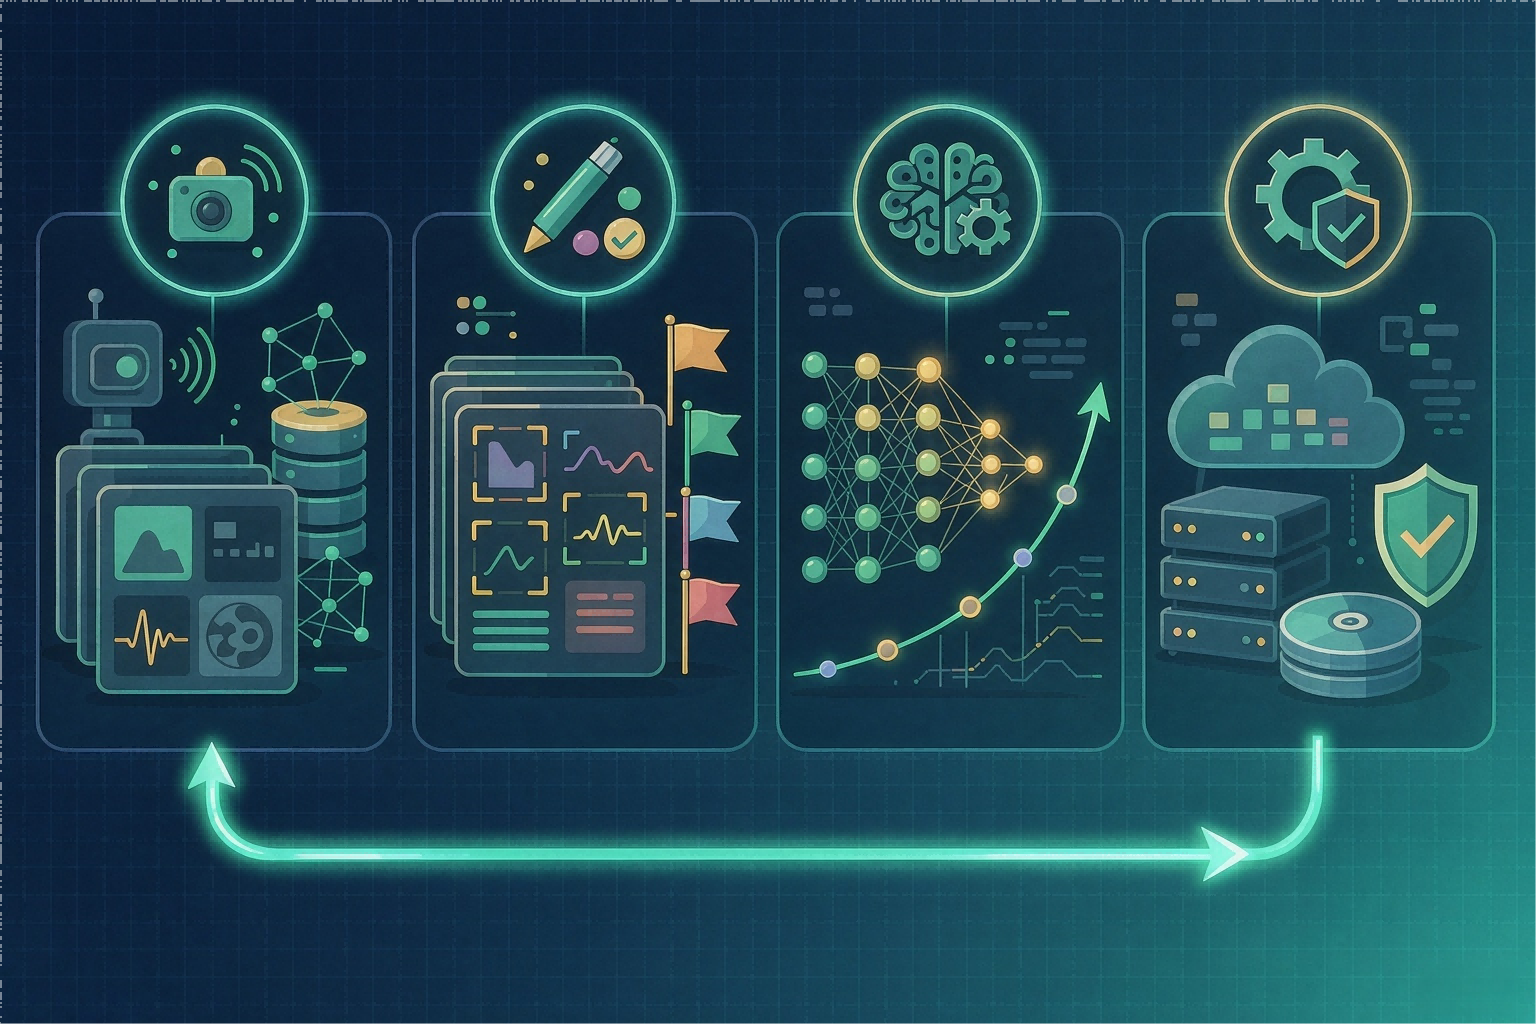
文件用一张大表列出了 14 个风险环节及对应的关键控制措施,几乎就是一张"自查清单":
数据侧 · 6 个环节
需求分析 · 数据采集 · 数据整理 · 数据标注 · 数据集构建 · 数据集质量控制
算法侧 · 4 个环节
算法设计 · 算法选择 · 算法训练 · 算法性能评估
软件侧 · 4 个环节
软件验证与确认 · 变更控制 · 网络与数据安全 · 软件交付
其中,算法训练要求分析学习曲线,及时识别过拟合、欠拟合;算法性能评估必须基于独立测试集,重点考察假阴性与假阳性、重复性与再现性、鲁棒性/健壮性、实时性;使用第三方数据库评估的,还要交代数据库基本信息和使用情况,确保可追溯。
三、7 条"硬红线",逐条划重点
征求意见稿里出现了大量"应当""不得""必选",以下几条最值得企业对照自查:
红线 1训练集、调优集、测试集必须两两无交集
不仅划分要有方法和依据,还要留存查重验证记录。训练集样本分布应均衡,测试集、调优集样本分布应符合真实情况。数据"串门"是 AI 审评的高频发补点,这次直接升级为体系检查要求。
红线 2原则上不得对测试集进行数据扩增
允许数据扩增的只有训练环节(扩增对象、范围、方式、倍数都要留记录、做对比),除对抗测试外,测试集原则上不得扩增——防止"考题泄密"式的高分假象。
红线 3数据集用途只能"降级"使用,禁止反向流动
测试集停用后可用于训练或调优;但训练集与调优集不可作为测试集使用。数据集的任何变更,都要按原数据集建立过程的质量要求重新管理。
红线 4网络安全验证中,漏洞扫描是"必选项"
源代码安全审核、二进制扫描、病毒扫描、渗透测试、模糊测试都可以选,但漏洞扫描必须做。数据采集须在封闭或受控网络环境下进行,采集数据必须脱敏,标注软件上云的还要交代云服务商资质。
红线 5人员兼职有禁区
· 质量部门负责人不得兼任研发、生产部门负责人;
· 做黑盒测试的同一软件项,研发人员不得兼任测试人员;
· 处理同一数据时,初级标注、审核、仲裁人员不得相互兼任;
· 仲裁分歧的人员须具备相应资质。
红线 6算法更新必须"留痕 + 评估 + 必要时变更注册"
建立算法更新研究报告制度,涵盖自首次发布版本以来的全部算法更新内容;所有算法更新(算法驱动型 + 数据驱动型)都要重新做性能评估和临床评价;属于重大更新、可能影响安全有效的,必须按规定申请变更注册。数据集版本、软件版本命名规则(区分重大/轻微更新)也要成体系。
红线 7上市后要"持续盯着算法"
定期评估算法稳定性和准确性,动态完善更新维护计划;文件还鼓励企业主动收集上市后临床数据,持续追踪灵敏度、特异性等关键指标变化,与上市前验证数据对比——算法"性能衰减"第一次被写进了检查视野。
四、几个新词,说明监管已经跟上技术
文件在总则的风险清单里,点名了 AI 器械特有的安全风险:
数据投毒模型后门攻击模型窃取与逆向攻击提示词注入信息泄露权限失控
"提示词注入"的入围尤其值得注意——这意味着大模型类医疗 AI 产品已经在检查规划的射程之内。做医疗大模型应用的企业,别以为检查要点只管传统影像 AI。
配套的标准清单也值得收藏,共列了 23 项,几项"新面孔":
| GB/T 45225-2025 | 《人工智能 深度学习算法评估》 |
| GB/T 42984.1-2023 | 《健康软件 第 1 部分:产品安全的通用要求》 |
| YY/T 1833.1~.5 | AI 医疗器械的术语、数据集通用要求、数据标注通用要求、可追溯性、预训练模型 |
| YY/T 1858-2022 | 肺部影像辅助分析软件算法性能测试方法 |
| YY/T 1991-2025 | 脑卒中 CT 影像辅助分析软件算法性能测试方法 |
五、企业现在该做的四件事
110 月 28 日前:结合自家产品提意见——尤其是预训练模型、大模型、云端部署类产品,现在是影响规则成型的最后窗口(反馈表发至 wuzhuolin@cfdi.org.cn)。
2对照自查:把 14 个风险环节做成内部差距分析表,重点核"三集隔离、查重记录、测试集未扩增、标注岗位互斥、漏洞扫描报告"这几项最容易被查实的硬指标。
3补文档:算法更新研究报告、可追溯性分析报告、算法性能影响因素分析报告、网络安全事件应急响应程序——这四份文件大概率是未来现场检查的必查件。
4管住交付:物理交付要做介质质控和哈希值完整性校验;网络交付要有防篡改、身份认证、权限控制和上传验证,且 UDI 须以易读纯文本出现在用户易见界面(无界面软件通过 API 提供)。
一句话总结
AI 医疗器械的监管重心,正在从"上市前审资料"延伸到"全生命周期查体系"。数据怎么来、算法怎么训、更新怎么控、上市后怎么盯——这套检查要点给出的不是答案,而是监管者的提问清单。提前把问题清单变成自家 SOP,才是过检查的正确姿势。
参考资料:国家药监局核查中心《人工智能医疗器械检查要点(征求意见稿)》及发布通知(2026 年 10 月 8 日,cfdi.org.cn)。
声明:本文为法规资讯解读,不构成任何法律或注册咨询意见;文件尚处征求意见阶段,最终要求以正式发布版本为准。文中配图为 AI 生成示意图。
武汉康诺舒科技 · 医疗器械注册与合规服务